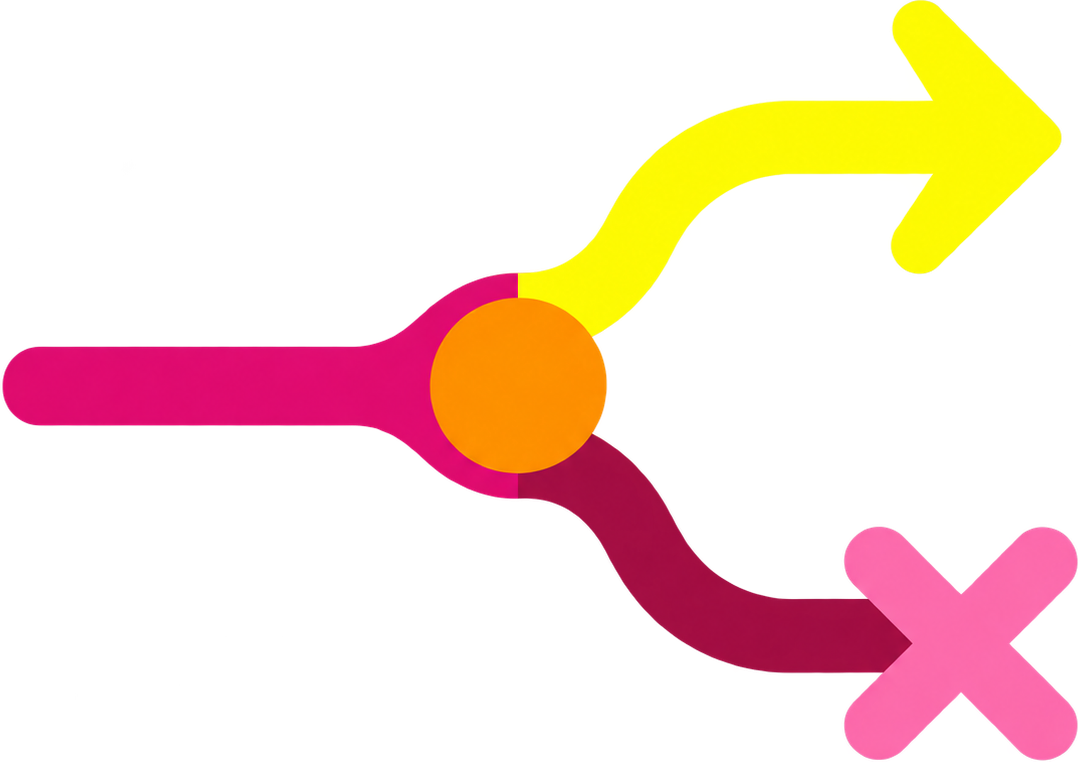
Scénario illustratif : les règles décrites ci-dessous sont fictives. Chaque entreprise doit définir ses propres conditions d'éligibilité, limites d'autonomie et responsabilités d'approbation.
Un client demande un remboursement. L'agent IA consulte le dossier, prépare l'opération et sollicite l'API métier. Mais ce n'est pas parce que son compte technique permet de rembourser qu'il peut déclencher n'importe quel remboursement.
Contrairement à un script dont les étapes sont définies à l'avance, un agent peut choisir ses outils, modifier son approche ou chercher un autre chemin lorsqu'une opération échoue. La sécurité ne peut donc pas reposer sur ses seules instructions : elle doit contrôler l'action elle-même — quel agent demande l'opération, pour le compte de qui, sur quelle ressource, avec quel mandat et dans quelles conditions. Ce décalage entre droits techniques et autorisations effectives est détaillé dans l'analyse Ariovis sur les rôles administrateurs et les agents IA.
Avant l'exécution, un contrôle confronte l'identité et le mandat de l'agent, le dossier client, le montant, le moyen de remboursement et l'état de l'opération aux règles définies par l'entreprise.
Autoriser — remboursement automatique
La commande est éligible selon la politique métier. Le montant reste dans la limite d'autonomie accordée à l'agent, le moyen de remboursement est autorisé et aucun remboursement équivalent n'a déjà été exécuté.
L'agent peut déclencher le remboursement dans le périmètre autorisé, sans approbation humaine supplémentaire.
Refuser — action interdite
L'agent tente de rembourser une commande hors de son périmètre, de reproduire un remboursement déjà effectué ou d'utiliser une destination de remboursement interdite.
L'action est bloquée avant tout appel d'exécution. Une approbation humaine ne doit pas permettre de contourner un interdit explicite.
Demander une approbation préalable — action suspendue
La demande est légitime mais correspond à une exception commerciale que la politique de l'entreprise autorise uniquement après validation.
L'agent prépare la demande avec la commande concernée, le montant, le bénéficiaire et la justification. L'orchestrateur suspend alors l'exécution et sollicite une personne habilitée.
Tant que cette personne n'a pas approuvé la demande, aucun remboursement n'est déclenché. Une approbation refusée, absente ou expirée ne permet pas d'exécuter l'opération. Si les paramètres changent, une nouvelle validation est nécessaire.
Même après accord, les conditions d'autorisation sont revérifiées avant l'appel à l'application métier.
Ces trois lignes décrivent des issues du processus métier, et non trois décisions natives d'un moteur d'autorisation. Les décisions techniques possibles sur les permissions d'un agent — réduire, suspendre, révoquer, isoler — sont détaillées dans la matrice de contrôle des permissions des agents IA.
Pourquoi une approbation humaine ne suffit pas
Entre la préparation de la demande et son exécution, le contexte peut avoir changé : le dossier a évolué, le mandat n'est plus valide ou les paramètres de l'opération ont été modifiés. L'approbation porte donc sur l'opération précisément soumise au responsable ; elle ne constitue pas une autorisation générale permettant à l'agent de rembourser librement.
Avant l'appel effectif à l'API, le dispositif de contrôle vérifie que l'autorisation reste valide pour cette action précise. Si une règle d'interdiction s'applique, l'opération est refusée, même après validation humaine : l'humain valide une décision métier, et cette validation ne doit pas permettre de contourner la politique de sécurité.
Où se situe le contrôle technique ?
L'agent formule une intention et prépare une opération ; il ne devrait pas disposer d'un accès libre et réutilisable à toutes les opérations offertes par le compte technique de l'application. Un point d'application de politique (PEP) intercepte l'opération et transmet les informations utiles à un moteur de décision (PDP), qui évalue les politiques en fonction de l'identité, du mandat, de l'action, de la ressource et du contexte disponible. Le résultat est appliqué par le PEP avant que l'appel ne produise son effet dans le système cible ; une demande nécessitant une approbation passe par un workflow distinct, puis fait l'objet d'une nouvelle vérification avant exécution.
Trois responsabilités souvent confondues se distinguent ainsi : l'agent propose une action, les politiques déterminent si elle est acceptable et l'application du contrôle conditionne son exécution. Un jeton OAuth valide, un coffre de secrets correctement configuré ou une approbation humaine ne remplacent pas ce contrôle.
Conserver la preuve de la décision et de son effet
La trace doit permettre de retrouver l'identité de l'agent et du demandeur humain lorsqu'il existe, la référence de la commande, les paramètres utiles, la politique appliquée et sa version, la décision et son motif, ainsi que l'identité et l'horodatage de l'approbateur lorsqu'une validation intervient.
Un identifiant de corrélation permet de relier la demande, l'approbation éventuelle et l'opération réalisée.
Enfin, il faut distinguer la décision d'autorisation du résultat réel : une décision « autorisée » ne prouve pas que le remboursement a abouti. Le statut de l'opération doit être vérifié dans le système métier. Cette distinction devient indispensable lorsqu'un agent enchaîne plusieurs opérations dans un même processus métier.
Les journaux doivent être protégés et ne conserver que les informations nécessaires à leur finalité.
À retenir : l'agent propose une action, la politique métier détermine si elle est autorisable, le workflow organise une éventuelle validation humaine et le système d'exécution applique la décision. Une approbation ne transforme jamais un droit interdit en droit autorisé.
Pour passer de l'explication à un projet concret : voir l'approche Ariovis pour sécuriser les agents IA.